
Die Europäische Kommission hat am 30. Oktober 2026 ihr offizielles semantisches DPP-Datenmodell veröffentlicht. Für Unternehmen, die bereits Batteriepässe mit Catena-X, AAS, BatteryPass-Ready, CIRPASS-basierten Ansätzen oder proprietären Systemen umsetzen, ist eine Frage dringend geworden: erfüllt Ihre bestehende Implementierung tatsächlich die neuen EU-Anforderungen?
Ein neues EU-Datenmodell, nur Monate vor der Frist
Stellen Sie sich folgende Situation vor.
Ihr Unternehmen hat monatelang auf den EU-Batteriepass hingearbeitet. Die IT-Teams haben ihre Integrationen abgeschlossen. Ihre Lieferanten haben die erforderlichen Informationen geliefert. Ihre Digitalen Produktpässe werden erzeugt, Ihre QR-Codes funktionieren, und Ihre Lösung hat die Tests Ihres gewählten technischen Frameworks bestanden.
Sie glauben, für den 18. Februar 2027 bereit zu sein.
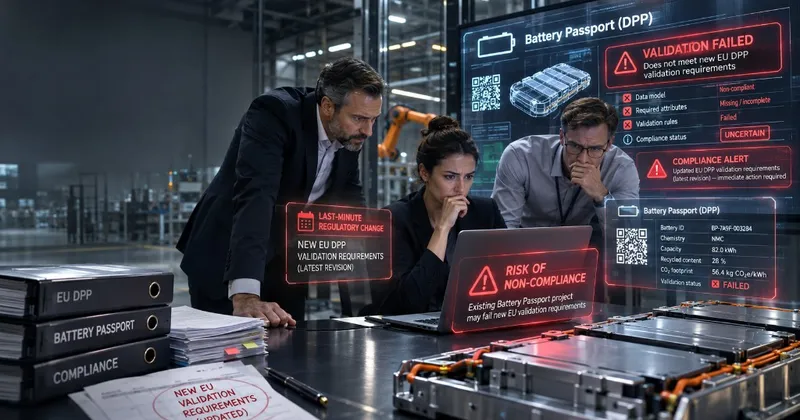
Dann veröffentlicht die Europäische Kommission am 30. Oktober 2026 ihr offizielles semantisches Datenmodell für den Digitalen Produktpass, zusammen mit neuer technischer Leitlinie, Validierungsspezifikationen und Dokumentation zur Registry-Integration.
Und die Struktur entspricht nicht zwangsläufig der, die Ihr System erzeugen soll.
Bedeutet das, dass Ihre Batteriepass-Implementierung überarbeitet werden muss? Könnten bestehende Pässe bei der EU-Registry-Validierung scheitern? Und könnten sich die Anforderungen vor Februar 2027 erneut ändern?
Das sind keine hypothetischen Architekturfragen mehr. Es sind praktische Compliance- und Umsetzungsrisiken, die Hersteller, Importeure und ihre Technologieanbieter jetzt bewerten müssen.
Die gute Nachricht: bestehende Investitionen in die Erhebung von Produktdaten, Rückverfolgbarkeit und Lieferantenanbindung sind nicht automatisch verloren.
Die weniger angenehme Nachricht: ein funktionierender Batteriepass ist nicht zwangsläufig ein Registry-bereiter Batteriepass. Was die Registry speichert und prüft, haben wir in Das EU-Register für digitale Produktpässe ist live: Was prüft es tatsächlich? erläutert.
1. Die Industrie hat nicht auf die Kommission gewartet
In den vergangenen Jahren haben sich Unternehmen auf mehrere glaubwürdige Initiativen gestützt, um sich auf den Digitalen Produktpass vorzubereiten.
Diese Initiativen haben Herstellern geholfen, Datenmodelle aufzubauen, Lieferketten zu verbinden, Produktinformationen auszutauschen und technische Lösungen zu entwickeln, bevor der europäische Rahmen vollständig definiert war.
Zu den einflussreichsten gehören:
Catena-X und Eclipse Tractus-X
Catena-X hat einen industriellen Rahmen für den Austausch von Produkt- und Lieferketteninformationen geschaffen, insbesondere in der Automobilbranche.
Das EcoPass-Ökosystem umfasst Modelle für Digitale Produktpässe und Batteriepässe auf Basis von Semantic Aspect Meta Models (SAMM), mit Komponenten für digitale Zwillinge und kontrollierten Datenaustausch.
Catena-X bringt erheblichen Mehrwert für die Zusammenarbeit zwischen Fahrzeugherstellern, Batterieproduzenten und ihren Lieferanten.
Kompatibilität mit dem Catena-X-Ökosystem und Konformität mit dem neu veröffentlichten semantischen Modell der Kommission sind jedoch zwei unterschiedliche Dinge.
Eine Implementierung kann innerhalb von Catena-X korrekt funktionieren und dennoch eine Transformation, zusätzliche Daten oder Validierungsanpassungen für die EU-Registry-Registrierung benötigen.
Asset Administration Shell (AAS) und IDTA
Die Industrial Digital Twin Association (IDTA) hat gemeinsam mit Catena-X und Battery-Pass-Beiträgern einen AAS-basierten Ansatz für den digitalen Batteriepass entwickelt.
Im März 2026 stellte die Initiative sieben AAS-Submodellspezifikationen vor, die Batteriepass-Informationen anhand etablierter Industriestandards strukturieren.
Diese Submodelle bilden eine wichtige Grundlage für interoperablen industriellen Datenaustausch.
Eine AAS-konforme Darstellung belegt jedoch für sich allein nicht, dass jedes Attribut und jede Einschränkung den aktuellen semantischen DPP-Spezifikationen der Kommission entspricht.
Battery Pass und BatteryPass-Ready
Die Battery-Pass-Initiative und anschließend BatteryPass-Ready haben wesentlich dazu beigetragen, die EU-Batterieverordnung in praktische Datenanforderungen zu übersetzen.
Attribut-Longlists, semantische Modelle, kategoriebezogene JSON-Schemas und die Validierungsumgebung haben Unternehmen bei der Vorbereitung auf die Frist Februar 2027 unterstützt.
Die BatteryPass-Ready-Validierung beruht jedoch auf den eigenen veröffentlichten Modellen und Testspezifikationen.
Das Bestehen dieser Tests ist nützlicher technischer Nachweis. Es ist nicht automatisch Beweis dafür, dass derselbe Pass die semantischen Validierungsregeln der Kommission erfüllt. Siehe auch Konformitätstest für Batteriepässe mit BatteryPass-Ready.
CIRPASS und CIRPASS-2
Die CIRPASS-Initiativen haben zur DPP-Architektur, semantischen Interoperabilität, Ontologien und experimentellen Umsetzungen in mehreren Produktsektoren beigetragen.
CIRPASS-2 hat im Oktober 2026 Ontologie-Dokumentation veröffentlicht, einschließlich eines horizontalen Kerns und sektorspezifischer Konzepte.
Wichtig: das Projekt stellt ausdrücklich fest, dass seine Ontologien explorativ sind und nicht die offizielle EU-DPP-Ontologie darstellen.
Sie bleiben wertvoll für Interoperabilität und Forschung, dürfen aber nicht mit dem maßgeblichen semantischen Repository der Kommission verwechselt werden.
GS1, ERP-Systeme und proprietäre Lösungen
Andere Unternehmen haben ihre Implementierungen auf GS1-Identifikationsstandards, GS1 Digital Link, ERP- oder PLM-Datenstrukturen oder eigene JSON-Anwendungen gestützt.
Das sind nicht zwangsläufig konkurrierende Ansätze.
GS1 Digital Link adressiert beispielsweise Identifikation und Zugang zu digitalen Ressourcen. Es definiert allein nicht jedes verpflichtende Batteriepass-Attribut oder das vollständige semantische Modell der Kommission.
Ebenso begründet die Integration von Produktdaten aus SAP oder einem anderen ERP-System nicht automatisch die semantische EU-DPP-Konformität.
Der entscheidende Unterschied: ein Industriestandard, ein Identifikationsstandard, eine Austauscharchitektur und ein offizielles regulatorisches Datenmodell können unterschiedliche Zwecke erfüllen.
Sie können nebeneinander bestehen. Ihre Interoperabilität muss jedoch implementiert und getestet werden.
2. Was genau hat sich am 30. Oktober 2026 geändert?
Die Europäische Kommission hat die erste Freigabe ihrer semantischen DPP-Datenartefakte in Version 1.0.0 veröffentlicht, zusammen mit dem Semantic Data Guide und der Dokumentation zur Registry-Integration.
Das Modell legt einen gemeinsamen Ansatz fest, Digital-Product-Passport-Daten zu definieren, zu strukturieren und zu validieren.
Es führt eine gemeinsame semantische Grundlage für künftige Produktgruppen ein, mit batteriebezogenen Erweiterungen und Untergruppen.
Zentrale technische Elemente sind:
- Gemeinsame Vokabulare, die die Bedeutung von Datenattributen definieren.
- SHACL-Shapes für semantische Validierungseinschränkungen.
- Generierte JSON-Schema-, XML-Schema- und JSON-LD-Ressourcen.
- Standardisierte Darstellungen von Werten, Einheiten, Identifikatoren und mehrsprachigen Informationen.
- Produktspezifische Datenmodelle, einschließlich Anforderungen an Batteriekategorien.
- Versionierte semantische Artefakte und Releases.
Das ist bedeutsam, weil der EU-Rahmen Digitale Produktpässe über mehrere Branchen hinweg unterstützen soll - nicht nur für Batterien.
Es geht nicht nur darum, dass Feldnamen zwischen zwei JSON-Dokumenten abweichen können.
Verschiedene Modelle können ähnliche Informationen beschreiben und dennoch unterschiedliche technische und semantische Einschränkungen vorgeben.
Ein System kann etwa den Herstellungsort einer Batterie als unstrukturierte Adresse speichern, während das europäische Modell spezifische strukturierte Ortsattribute erwartet.
Eine technische Messung kann in einer ERP-Datenbank vorliegen, aber Einheit oder Referenzbedingungen des geltenden europäischen Schemas fehlen.
Ein als Freitext erfasster Materialname muss möglicherweise über ein kontrolliertes Vokabular ausgedrückt werden.
Oder Informationen, die über eine generische Nutzerrolle zugänglich sind, müssen über präziser definierte Zugangskategorien bereitgestellt werden.
Solche Unterschiede können zusätzliche Daten, angepasste Mappings, neue Validierungsregeln oder Änderungen an der Darstellung erfordern.
Sie sind nicht zwangsläufig Gründe, das gesamte System neu zu bauen.
Aber sie dürfen nicht ungeprüft bleiben.
3. Ist das neue EU-Modell verpflichtend?
Hier müssen Unternehmen besonders sorgfältig vorgehen.
Die Verordnung (EU) 2023/1542 begründet die rechtlichen Batteriepass-Pflichten, einschließlich der relevanten Informationen nach Anhang XIII.
Das semantische Modell der Kommission ersetzt diese Verordnung nicht.
Die Durchführungsverordnung (EU) 2026/1778 der Kommission legt jedoch Anforderungen an die DPP-Registry und ihr semantisches Repository fest.
Artikel 11 Absatz 3 verlangt, dass die in einem Digitalen Produktpass enthaltenen Daten gemäß den gemeinsamen Datenmodellen und semantischen Definitionen strukturiert sind, die in diesem Repository veröffentlicht sind.
Dieser Unterschied ist entscheidend.
Die Nutzung von Catena-X, AAS, BatteryPass-Ready, GS1 oder einem anderen anerkannten Framework ist nicht verboten.
Die Konformität mit einem dieser Frameworks ersetzt jedoch nicht den Nachweis der Einhaltung der geltenden EU-Anforderungen.
Ein Hersteller muss sicherstellen, dass seine endgültige DPP-Darstellung über die relevanten Schnittstellen den europäischen Regeln entspricht.
Das kann über eine geeignete Konvertierungs- oder Interoperabilitätsschicht erfolgen, ohne die bestehende Datenarchitektur des Herstellers zu ersetzen.
Die richtige Frage lautet daher nicht, welches Industrie-Framework das beste ist.
Sondern ob die Architektur einen konformen, vollständigen und semantisch korrekten EU-Digitalen-Produktpass erzeugen kann.
4. Der kritische Punkt: die EU-Registry validiert Ihren Pass
Für Unternehmen kurz vor dem Roll-out kann dies die wichtigste Klarstellung sein.
Die EU-DPP-Registry ist nicht einfach eine Datenbank, in der Hersteller Identifikatoren einreichen.
Laut dem API-Integrationsleitfaden der Kommission vom 30. Oktober 2026 greift die Registry über die URL des eindeutigen Produktidentifikators auf den Digitalen Produktpass zu und validiert den abgerufenen Inhalt bei der Registrierung.
Die Registry behält den vollständigen abgerufenen Passinhalt nicht.
Der Pass muss jedoch zugänglich sein und die geltenden Validierungsanforderungen erfüllen.
Das schafft ein praktisches Risiko.
Ein Hersteller könnte verfügen über:
- einen funktionierenden QR-Code;
- eine zugängliche Produktinformationsseite;
- eine vollständige interne Produktdatenbank;
- erfolgreiche Validierung innerhalb des gewählten Industrie-Frameworks;
- funktionierende ERP- und Lieferkettenintegrationen.
Dennoch könnte der DPP den Validierungsprozess der Registry scheitern, wenn die erforderliche europäische Darstellung fehlt, unvollständig, falsch strukturiert oder semantisch inkonsistent ist.
Der Integrationsleitfaden legt außerdem fest, dass Registrierungseinreichungen bis zu 100 DPP-Einträge enthalten können und atomar verarbeitet werden.
Scheitert ein Eintrag in einer Einreichung an den Compliance-Prüfungen, wird keiner der Einträge in dieser Einreichung registriert.
Für Organisationen mit hochvolumiger Batteriepass-Registrierung kann ein scheinbar kleines Implementierungsproblem daher operative Verzögerungen verursachen.
Ein erfolgreicher QR-Code-Scan ist kein Nachweis einer erfolgreichen EU-Registry-Registrierung.
Ebenso bedeutet eine technisch erfolgreiche API-Anfrage nicht zwangsläufig, dass die Registrierung gelungen ist: das endgültige Verarbeitungsergebnis muss geprüft werden.
5. Was bedeutet das für laufende oder abgeschlossene Implementierungen?
Die Auswirkungen hängen stark von Architektur und Reife der bestehenden Lösung ab.
Szenario A: Sie haben die Daten erhoben, die DPP-Software aber noch nicht finalisiert
Ihre Ausgangslage kann vergleichsweise günstig sein.
Der Großteil der bereits geleisteten Arbeit zur Erhebung von Fertigungs-, Technik-, Compliance- und Lieferantendaten sollte weiter nutzbar bleiben.
Priorität hat, fehlende Attribute zu bewerten, die korrekten europäischen Darstellungen zu identifizieren und den Publikationsprozess vor Abschluss der Softwareausführung auszurichten.
Szenario B: ERP- und Lieferantenintegrationen sind abgeschlossen
Die Integrationsarbeit ist nicht automatisch verloren.
Sie sollten jedoch prüfen, ob die bestehenden Datenmappings die neu definierten europäischen Attribute, Wertformate und Validierungsregeln unterstützen.
Einige Änderungen lassen sich in einer eigenen Transformationsschicht abbilden.
Andere erfordern möglicherweise zusätzliche Informationen aus Quellsystemen oder von Lieferanten. Fehlende Lieferantendaten sind ein wiederkehrendes Thema; siehe Fehlende Batteriedaten von Lieferanten.
Szenario C: Ihre Pässe sind bereits erzeugt und technisch validiert
Gehen Sie nicht davon aus, dass die Implementierung abgeschlossen ist.
Klären Sie, welches Validierungs-Framework und welche Version genutzt wurden.
Testen Sie anschließend die tatsächliche DPP-Darstellung gegen das geltende semantische Modell der Kommission.
Wo Lücken auftreten, unterscheiden Sie zwischen Formatänderungen, fehlenden Quelldaten und echten Compliance-Problemen.
Szenario D: Sie haben eine proprietäre Batteriepass-Plattform entwickelt
Diese Situation erfordert besondere Aufmerksamkeit.
Ist die zugrunde liegende Datenarchitektur eng an ein bestimmtes Industrieschema gekoppelt, kann die Einführung einer zweiten Darstellung erheblichen Entwicklungsaufwand bedeuten.
Nutzt Ihre Plattform ein flexibles internes Datenmodell und konfigurierbare Schnittstellen, kann der Aufwand begrenzter sein.
Die Anpassungskosten hängen weit mehr von der architektonischen Flexibilität ab als von der ursprünglichen Standardwahl.
Szenario E: Sie nutzen einen kommerziellen DPP-Anbieter
Bitten Sie Ihren Anbieter um konkrete Nachweise zur Bereitschaft gegenüber den aktuellen Anforderungen der Kommission.
Eine Aussage, die Lösung sei „EU-konform“, „Catena-X-konform“ oder „BatteryPass-Ready validiert“, ist nicht präzise genug.
Fordern Sie Dokumentation zu genutzter Modellversion, durchgeführten Tests, offenen Lücken und den Schritten zur Registry-Registrierung an.
Am wichtigsten: klären Sie vertraglich, wer notwendige Anpassungen umsetzt und finanziert.
Das zentrale Risiko ist nicht zwingend die Wahl des falschen Standards. Es ist eine Implementierung, die sich nicht anpassen lässt, wenn sich der regulatorische Rahmen weiterentwickelt.
6. Kann sich das europäische Modell vor Februar 2027 erneut ändern?
Ja.
Und Unternehmen sollten mit dieser Möglichkeit planen.
Die erste semantische Freigabe der Kommission erschien am 30. Oktober 2026 - weniger als vier Monate bevor der Batteriepass am 18. Februar 2027 verpflichtend wird.
Der offizielle Semantic Data Guide definiert ausdrücklich ein Versionierungsframework mit drei Änderungskategorien:
- Patch-Updates: Korrekturen oder Klarstellungen, die rückwärtskompatibel bleiben sollen.
- Minor-Updates: rückwärtskompatible Ergänzungen, etwa neue optionale Attribute oder Vokabulareinträge.
- Major-Updates: potenziell brechende Änderungen, einschließlich Anpassungen an Pflichtfeldern, Datentypen oder Validierungseinschränkungen.
Dieses Versionierungsmechanismus existiert gerade deshalb, weil das Datenmodell sich weiterentwickeln soll.
Es gibt zudem noch in Entwicklung befindliche regulatorische Elemente.
Stand 2. November 2026 wird der Durchführungsrechtsakt zum Zugang zu eingeschränkten Batteriepass-Informationen noch finalisiert. Die Kommission hat weitere Konsultationen für Oktober oder November 2026 angekündigt.
Darüber hinaus hat ihre Guidance zu Batterie-Datenpunkten bereits mehrere Revisionen durchlaufen; Version 3.2 erschien im Oktober.
Die Kommission hat ausdrücklich angegeben, dass diese Guidance weiter aktualisiert wird. Offene Fragen zur Frist Februar 2027 behandelt EU-Batteriepass 2027: Was noch unklar ist.
Was könnte sich vor der Frist realistisch ändern?
Weitere Klarstellungen zu Datendefinitionen, Anpassungen an Validierungseinschränkungen, kontrollierten Vokabularen, kategoriebezogenen Anwendbarkeitsregeln und technischer Umsetzungshinweise sind glaubwürdige Möglichkeiten.
Änderungen zum eingeschränkten Datenzugang können auch beeinflussen, wie Systeme Nutzer authentifizieren und sensible Informationen freigeben.
Ein vollständiger Ersatz der zugrunde liegenden semantischen Architektur erscheint weniger wahrscheinlich, angesichts der Veröffentlichung von Version 1.0.0 und der Investition in einen versionierten EU-weiten Rahmen.
Es gibt derzeit jedoch keine Grundlage für die Garantie, dass die Oktober-Freigabe bis Februar unverändert bleibt.
Unternehmen sollten auch nicht annehmen, dass jedes künftige Update automatisch rückwärtskompatibel ist.
Der sicherste Ansatz ist nicht, auf ein angeblich finales Modell zu warten. Es ist sicherzustellen, dass die Implementierung neue Modellversionen tragen kann, ohne von vorn zu beginnen.
7. Fünf Fragen, die jedes Unternehmen seinem DPP-Anbieter jetzt stellen sollte
Ob Ihr Projekt auf Catena-X, AAS, BatteryPass-Ready oder einer Eigenlösung beruht: die folgenden Fragen verdienen klare Antworten.
1. Welche Version des EU-Semantikmodells unterstützt Ihre Lösung?
Bitten Sie um die konkrete Spezifikationsversion und das Datum der letzten Validierung.
Allgemeine Aussagen zur europäischen Konformität reichen nicht.
2. Können Sie eine erfolgreiche EU-Registry-Validierung nachweisen?
Fordern Sie Nachweise aus der offiziellen Registry-Testumgebung an, einschließlich des Ergebnisses des Registrierungsprozesses.
Das Bestehen eines anderen Validators ist nützlich, aber nicht gleichwertig mit dem Nachweis einer erfolgreichen Registry-Registrierung.
3. Können bestehende Daten transformiert werden, ohne Integrationen neu zu bauen?
Ein gut gestaltetes System sollte Produktdaten über unterschiedliche technische Darstellungen hinweg wiederverwenden können.
Fragen Sie, welche Änderungen neue Quelldaten erfordern und welche sich softwareseitig lösen lassen.
4. Was geschieht, wenn die Kommission Version 1.1 oder 2.0 veröffentlicht?
Kann Ihr System geänderte Attributdefinitionen, versionierte Schemas und neue Validierungsregeln verarbeiten?
Bleiben bestehende Pässe zugänglich, während ihre Darstellungen aktualisiert werden?
Wer ist für die Pflege der Kompatibilität verantwortlich?
5. Wer zahlt die Anpassung Ihrer Implementierung?
Diese Frage ist besonders wichtig für Unternehmen mit bereits unterzeichneten Implementierungsverträgen.
Umfasst die Vereinbarung Updates an regulatorischen Datenmodellen?
Werden technische Migrationen gesondert berechnet?
Verpflichtet sich der Anbieter, neu veröffentlichte europäische Anforderungen innerhalb einer vereinbarten Frist zu unterstützen?
Das sind kommerzielle Fragen mit unmittelbaren Compliance-Folgen.
8. Was sollten Hersteller jetzt tun?
Das Ziel sollte nicht sein, abgeschlossene Arbeit zu verwerfen.
Stattdessen sollten Unternehmen ihre aktuelle Implementierung gezielt bewerten.
Ein sinnvoller Ansatz beginnt mit fünf Maßnahmen.
- Technische Baseline feststellen. Identifizieren Sie genutzte Datenmodelle, Schemaversionen, Validierungsumgebungen, Schnittstellen und Standards.
- Gap-Analyse gegen das europäische Modell. Vergleichen Sie anwendbare Attribute, Datenformate, Vokabulare, Zugangsregeln und Validierungsanforderungen.
- Transformationsprobleme von fehlenden Daten trennen. Ein Formatmismatch lässt sich oft technisch lösen. Fehlende Fertigungs- oder Leistungsinformationen können zusätzliches Lieferantenengagement erfordern.
- Echte Pässe End-to-End validieren. Testen Sie repräsentative EV-, LMT- und Industriebatteriepässe, einschließlich der tatsächlich zugänglichen Datendarstellungen und Registry-Registrierungsergebnisse.
- Versionsmanagement einführen. Verfolgen Sie, welche Spezifikation für jeden Pass gilt, welche Transformationen genutzt wurden und wie künftige Änderungen gesteuert werden.
Wichtig ist auch die Unterscheidung zwischen Informationen, die im Februar 2027 erforderlich sind, und späteren Pflichten.
Laut aktueller Battery-Passport-Guidance der Kommission gelten bestimmte Anforderungen zu CO2-Fußabdruck, Rezyklatanteil und Sorgfaltspflichten nach eigenen regulatorischen Zeitplänen.
Die Vorbereitung auf künftige Anforderungen ist sinnvoll. Jedes künftige Attribut fälschlich als Pflicht für Februar 2027 zu behandeln, ist es nicht.
9. Die größere Lehre: Compliance darf nicht von einem festen Schema abhängen
Die Ereignisse vom Oktober 2026 veranschaulichen eine breitere Herausforderung.
Industrie-Frameworks und europäische Regulierungsmodelle entwickeln sich auf unterschiedlichen Zeitachsen.
Ein Standard, der heute für den Lieferketten-Datenaustausch geeignet ist, kann morgen Anpassungen brauchen, um neue regulatorische Validierungsregeln zu erfüllen.
Dieselbe Herausforderung wird über Batterien hinausreichen, wenn der europäische DPP-Rahmen auf weitere Produktkategorien ausgeweitet wird.
Das macht bestehende Standards nicht irrelevant.
Catena-X bleibt wertvoll für interoperablen automobilen Datenaustausch.
AAS bleibt wertvoll für industrielle digitale Zwillinge.
BatteryPass-Ready bleibt wertvoll für Datenvorbereitung und Tests.
GS1-Standards bleiben wichtig für global interoperable Identifikation und digitalen Zugang.
Ziel sollte sein, diese Technologien zusammenarbeiten zu lassen und die regulatorische DPP-Darstellung an den geltenden europäischen Spezifikationen auszurichten.
Die resilienteste DPP-Architektur ist nicht die, die annimmt, ein Schema werde sich nie ändern. Es ist die, die Wandel aufnehmen kann, ohne Produktion zu stören, Identifikatoren zu ersetzen oder jede Integration neu zu bauen.
10. Wie GoodsTag Unternehmen beim Übergang unterstützt
Bei GoodsTag sind wir überzeugt: Digital-Product-Passport-Compliance darf Hersteller nicht dazu zwingen, ihre gesamte IT-Umgebung neu zu gestalten, sobald sich europäische technische Anforderungen ändern.
Unsere API-first-Plattform für Digitale Produktpässe basiert auf einer flexiblen Digital-Twin-Architektur und ermöglicht, Produktinformationen über verschiedene Systeme und Anwendungsfälle hinweg zu erheben, zu verwalten und zu veröffentlichen.
GoodsTag unterstützt die Integration bestehender ERP-, PLM- und Lieferantenprozesse, konfigurierbare Produktattribute, kontrollierten Zugang zu Passinformationen und Lifecycle-Updates.
Die Plattform umfasst außerdem Funktionen für kryptografische Datenintegrität, Passversionshistorie und unabhängiges Drittanbieter-Backup.
Diese Architektur bildet die Grundlage, Datendarstellungen anzupassen, Validierungsregeln zu erweitern und sich entwickelnde Anforderungen zu unterstützen, ohne etablierte Geschäftsprozesse unnötig zu stören.
Wenn die EU neue semantische Modelle und technische Leitlinien veröffentlicht, unterstützt GoodsTag Kunden dabei, die Auswirkungen zu bewerten, erforderliche Änderungen zu identifizieren und passende Umsetzungs- und Validierungsschritte vorzubereiten.
Unser Ziel ist nicht, Unternehmen zu zwingen, bestehende Investitionen in Catena-X, AAS, GS1-basierte Infrastrukturen oder andere Technologien aufzugeben.
Es ist, diese Investitionen mit einem konformen und wartbaren Digital-Product-Passport-Ansatz zu verbinden.
Nutzen Sie bereits eine andere DPP-Lösung? Sie können GoodsTag trotzdem um eine Prüfung bitten.
Nicht jedes Unternehmen muss seinen bestehenden Anbieter ersetzen.
Manchmal braucht es zuerst eine objektive technische und regulatorische Gap-Bewertung.
GoodsTag bietet eigenständige DPP-Readiness- und Compliance-Assessments für Unternehmen, die bereits eine Batteriepass-Lösung entwickelt, gekauft oder begonnen haben.
Dieses Assessment kann umfassen:
- Bestehende Architektur: Bewertung der gewählten Standards, Datenmodelle, Integrationsansätze und Interoperabilitätsstrategie.
- Kompatibilität mit dem EU-Semantikmodell: Vergleich bestehender DPP-Strukturen und Daten mit den relevanten europäischen Anforderungen.
- Datenvollständigkeit und Anwendbarkeit: Identifikation fehlender Informationen, falscher Mappings und potenzieller Validierungsprobleme.
- Registry-Readiness: Bewertung von Identifikatoren, zugänglichen DPP-Darstellungen, Registrierungsabläufen und vorhandenen Validierungsnachweisen.
- Zukünftige Anpassungsfähigkeit: Bewertung, wie die Lösung spätere europäische Modellversionen und regulatorische Entwicklungen unterstützen kann.
- Remediation-Roadmap: priorisierte Maßnahmenliste, um Lücken vor den relevanten Compliance-Fristen zu schließen.
Diese Assessments können als eigenständige Beauftragungen erfolgen, auch wenn ein Unternehmen seinen aktuellen DPP-Anbieter weiter nutzen will.
GoodsTag ist auch DPP-Technologieanbieter; jede Prüfung ist als evidenzbasierte technische Bewertung zu verstehen, nicht als offizielle EU-Zertifizierung und nicht als Ersatz für formale Rechtsberatung.
Wo sinnvoll, unterstützen wir Hersteller und ihre bestehenden Technologiepartner bei den erforderlichen Verbesserungen.
Ihr Batteriepass mag gebaut sein. Ist er bereit für die EU-Registry?
Wenn Sie bereits in eine Batteriepass-Implementierung investiert haben, ist der richtige nächste Schritt nicht zwangsläufig ein Neustart.
Es ist zu prüfen, was Sie gebaut haben.
Finden Sie vor Februar 2027 heraus, ob Ihr bestehender Ansatz die aktuellen europäischen Anforderungen erfüllt, wo die Lücken liegen und wie sie zu schließen sind.
Quellen
- Verordnung (EU) 2023/1542 - Batterien und Altbatterien
- Durchführungsverordnung (EU) 2026/1778 - DPP-Registry
- Europäische Kommission - DPP Resources and Technical Documentation - einschließlich Semantic Data Guide, semantischer Artefakte und API Integration Guide vom 30. Oktober 2026
- Europäische Kommission - Battery Passport FAQ
- Catena-X - Digital Product Passport
- IDTA - Digital Battery Passport Specifications
- BatteryPass-Ready - Resources
- CIRPASS-2 - DPP Ontologies
- GS1 Digital Link Standards
Letzte regulatorische Prüfung: 2. November 2026. Europäische Anforderungen, semantische Artefakte und Guidance können sich weiterentwickeln. Leser sollten stets die aktuellen offiziellen Veröffentlichungen prüfen. Dieser Artikel ist keine Rechtsberatung.