
Ab dem 18. Februar 2027 braucht jede LV-Batterie, jede Industriebatterie mit mehr als 2 kWh und jede Elektrofahrzeugbatterie, die in der EU in Verkehr gebracht wird, einen Batteriepass. In fast jedem Projekt kommt dieselbe Frage auf: Muss jeder Pass digital signiert werden?
Die kurze Antwort
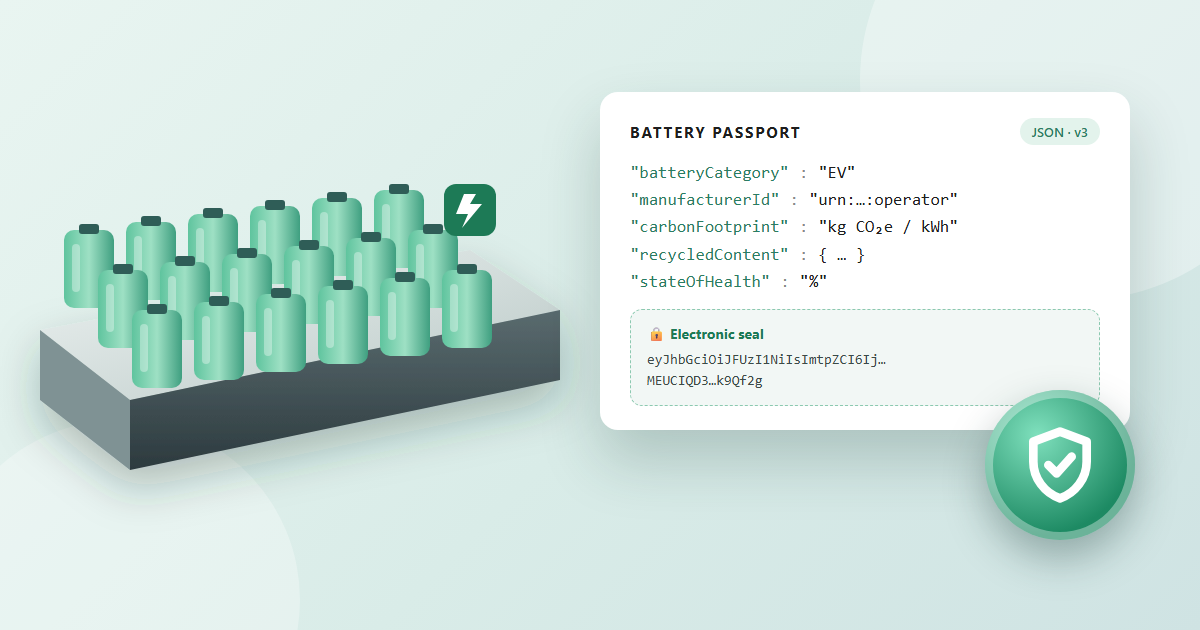
Nicht wörtlich, aber in der Praxis ja. Die EU-Batterieverordnung (EU) 2023/1542 verwendet die Begriffe „digitale Signatur“ oder „elektronisches Siegel“ nicht. Sie verlangt aber, dass Authentizität, Zuverlässigkeit und Integrität der Passdaten sichergestellt sind, dass nur befugte Akteure sie ändern können und dass Betrug verhindert wird. Die europäische Norm, die genau für diese Anforderung geschrieben wurde, EN 18246:2026, setzt dafür auf elektronisch signierte Daten. Jede Erstellung und jede Änderung eines Passes zu signieren oder zu siegeln, ist der direkteste Weg, die Verordnung zu erfüllen und das gegenüber einer Behörde nachzuweisen.
Was die Batterieverordnung verlangt
Der Batteriepass ist in den Artikeln 77 und 78 sowie in Anhang XIII der Verordnung geregelt:
- Wer verantwortlich ist. Der Wirtschaftsakteur, der die Batterie in Verkehr bringt, stellt sicher, dass die Informationen im Batteriepass korrekt, vollständig und aktuell sind. Er kann einen anderen Akteur schriftlich bevollmächtigen, in seinem Namen zu handeln (Artikel 77 Absatz 4). Wird eine Batterie umgenutzt oder wiederaufbereitet oder wird sie zu Abfall, geht die Verantwortung auf den nächsten Akteur über (Artikel 77 Absatz 7).
- Wer die Daten ändern darf. Die Rechte, Informationen im Batteriepass abzurufen, einzugeben, zu ändern oder zu aktualisieren, sind nach den Zugriffsrechten in Anhang XIII beschränkt (Artikel 78 Buchstabe f).
- Authentizität und Integrität. Authentifizierung, Zuverlässigkeit und Integrität der Daten müssen gewährleistet sein (Artikel 78 Buchstabe g).
- Sicherheit. Der Pass muss ein hohes Maß an Sicherheit und Datenschutz gewährleisten und Betrug verhindern (Artikel 78 Buchstabe h).
- Offen und interoperabel. Die Daten müssen auf offenen Standards beruhen, maschinenlesbar und mit den digitalen Produktpässen der Ökodesign-Verordnung (ESPR) interoperabel sein, ohne Bindung an einen Anbieter (Artikel 77 Absatz 5 und Artikel 78 Buchstabe a).
Die ESPR, Verordnung (EU) 2024/1781, stellt in Artikel 11 Buchstabe g dieselbe Anforderung an alle digitalen Produktpässe, mit identischem Wortlaut.
Wo Signaturen ins Spiel kommen: die europäischen DPP-Normen
Die Verordnung gibt das Ziel vor, die europäischen Normen beschreiben den Weg. CEN und CENELEC (Gemeinsames Technisches Komitee 24) haben 2026 acht Normen für digitale Produktpässe veröffentlicht.
- EN 18246:2026, „Digitaler Produktpass – Datenauthentifizierung, Zuverlässigkeit und Integrität“, führt ein elektronisch signiertes Datenkonstrukt (ESDC) ein. Die Passdaten werden mit einer Signatur versehen, die sie an die Identität des Akteurs bindet, der sie erstellt oder geändert hat. Wer den Pass liest, kann prüfen, wer die Daten ausgestellt hat und dass seither nichts verändert wurde.
- EN 18239:2026 regelt Zugriffsrechteverwaltung, Informationssicherheit und Geschäftsgeheimnisse: wer welche Daten lesen, erstellen und ändern darf.
- EN 18221:2026 regelt Datenspeicherung, Archivierung und Datenbeständigkeit, einschließlich der Verfügbarkeit früherer Versionen eines Passes.
Sechs der acht Normen (EN 18216, EN 18219, EN 18220, EN 18221, EN 18222 und EN 18223) wurden mit dem Durchführungsbeschluss (EU) 2026/1736 der Kommission vom 14. Juli 2026 im Amtsblatt als harmonisierte Normen zur ESPR veröffentlicht. Ihre Anwendung begründet eine Konformitätsvermutung für ESPR-Produktpässe. EN 18246 und EN 18239 waren Anfang Oktober 2026 noch nicht im Amtsblatt veröffentlicht, und der Beschluss bezieht sich nicht auf die Batterieverordnung. Europäische Normen sind freiwillig. Da der Batteriepass aber vollständig mit den ESPR-Pässen interoperabel sein muss, sind sie auch für Batteriepässe der naheliegende Maßstab.
Welche Signaturformate kommen infrage?
Passdaten werden in der Regel als JSON ausgetauscht. Diese etablierten, offenen Formate können die Daten an ihren Aussteller binden:
- JAdES (JSON Advanced Electronic Signatures, ETSI TS 119 182-1): eine fortgeschrittene elektronische Signatur, die an die JSON-Daten angehängt oder um sie gelegt wird.
- W3C Verifiable Credentials (Data Model 2.0, W3C-Empfehlung seit Mai 2025): kryptografisch signierte Aussagen, die die Passattribute enthalten.
- Elektronische Siegel und elektronische Attributsbescheinigungen nach eIDAS: das eigene Siegel eines Unternehmens, gestützt auf ein Zertifikat, das die juristische Person identifiziert, nach der eIDAS-Verordnung (EU) Nr. 910/2014 in der durch die Verordnung (EU) 2024/1183 geänderten Fassung.
- Visible Digital Seals (ISO 22376) und digitale Signaturen für die automatische Identifikation (ISO/IEC 20248, „DigSig“): signierte Daten, die auch in einem Datenträger wie einem 2D-Code transportiert werden können.
Welches Format passt, hängt davon ab, wie der Pass geteilt und geprüft wird. Entscheidend ist, dass die Signatur auf einem vertrauenswürdigen Zertifikat beruht, das den Wirtschaftsakteur identifiziert.
eIDAS gilt bereits: das EU-Register für digitale Produktpässe
Eine Regel ist schon verbindlich. Die Durchführungsverordnung (EU) 2026/1778 der Kommission vom 16. Juli 2026 legt fest, wie das EU-Register für digitale Produktpässe funktioniert, und sie erfasst ausdrücklich Batterien nach Artikel 77 der Batterieverordnung. Unternehmen, die Pässe registrieren, müssen ihre Identität mit eIDAS-Mitteln nachweisen. Für eine in der EU niedergelassene juristische Person ist das ein qualifiziertes elektronisches Siegel oder eine qualifizierte elektronische Attributsbescheinigung. Auch der Registrierungsnachweis des Registers wird mit einem qualifizierten elektronischen Siegel gesichert.
Diese Regel betrifft die Registrierung, nicht die Passdaten selbst. Ein Wirtschaftsakteur, der für das Register ohnehin ein qualifiziertes Siegel braucht, kann dieselbe Vertrauensinfrastruktur aber auch nutzen, um seine Passdaten zu siegeln.
Wer ab dem 18. Februar 2027 lesen und wer schreiben darf
- Öffentliche Informationen sind für alle zugänglich, kostenlos und ohne Anmeldung (Anhang XIII Nummer 1; Artikel 78 Buchstabe b).
- Eingeschränkte Informationen sind je nach Daten nur Personen mit berechtigtem Interesse zugänglich, etwa Reparaturbetrieben, Wiederaufbereitern, Second-Life-Betreibern und Recyclern, sowie notifizierten Stellen, Marktüberwachungsbehörden und der Kommission (Artikel 77 Absatz 2, Anhang XIII Nummern 2 bis 4). Der Durchführungsrechtsakt, der das berechtigte Interesse näher bestimmt (Artikel 77 Absatz 9), war zum Zeitpunkt der Veröffentlichung noch nicht erschienen. Der Zugriff erfordert eine verlässliche Identifizierung der anfragenden Stelle, und Anfragen sollten protokolliert werden.
- Erstellen und Ändern von Passdaten ist dem verantwortlichen Wirtschaftsakteur vorbehalten oder einem Akteur, den er schriftlich bevollmächtigt hat (Artikel 77 Absatz 4 und Artikel 78 Buchstabe c). Jede Erstellung und jede Änderung sollte von diesem Akteur signiert oder gesiegelt werden, damit sie nachvollziehbar ist und später nicht abgestritten werden kann.
Was das für Ihren Batteriepass bedeutet
- Signieren oder siegeln Sie jede Erstellung, jede Aktualisierung und jede Statusänderung eines Passes, nicht nur die erste Version.
- Verwenden Sie ein Zertifikat, das Ihr Unternehmen als Wirtschaftsakteur identifiziert, etwa ein qualifiziertes elektronisches Siegel.
- Bewahren Sie frühere Versionen mit ihren Signaturen auf, damit sich die Geschichte jeder Batterie prüfen lässt.
- Machen Sie die Signatur für alle Leser einfach prüfbar, ohne spezielle Software.
- Regeln Sie schriftliche Vollmachten für jeden Dienstleister, der in Ihrem Namen Pässe erstellt oder aktualisiert.
Wie GoodsTag damit umgeht
Die GoodsTag-Plattform signiert Datensätze kryptografisch und führt eine prüfbare Historie jeder Änderung, auf Basis GS1-konformer Kennungen und offener Datenformate. Wenn Sie prüfen möchten, wie Ihr Batteriepass-Setup Artikel 78 und den neuen Normen gerecht wird, sprechen Sie mit unserem Team oder erfahren Sie mehr über unseren Batterie-DPP.
Quellen
- Verordnung (EU) 2023/1542 über Batterien und Altbatterien, Artikel 77 und 78, Anhang XIII
- Verordnung (EU) 2024/1781, Ökodesign-Verordnung für nachhaltige Produkte, Artikel 9 bis 13
- Durchführungsbeschluss (EU) 2026/1736 über harmonisierte Normen für digitale Produktpässe
- Durchführungsverordnung (EU) 2026/1778 zum Register für digitale Produktpässe
- CEN und CENELEC: Europäische Normen für den digitalen Produktpass
- ETSI TS 119 182-1, JAdES-Signaturen
- W3C Verifiable Credentials Data Model 2.0
Dieser Artikel gibt die Rechtslage vom 8. Oktober 2026 wieder und ist keine Rechtsberatung.