
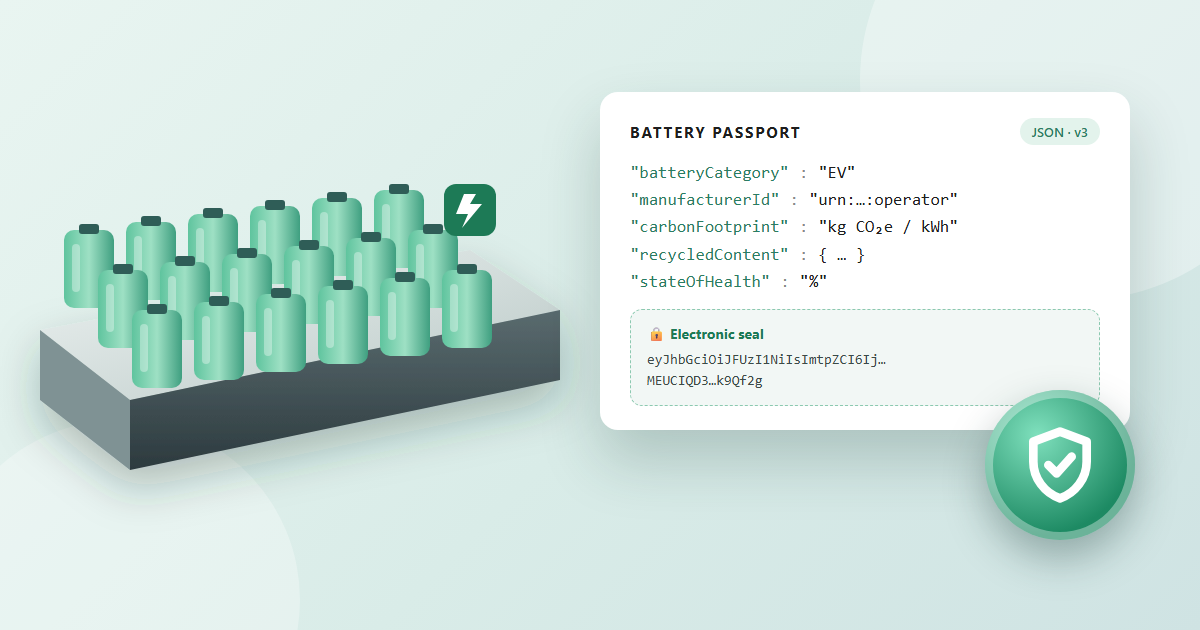
À partir du 18 février 2027, chaque batterie de moyen de transport léger (MTL), chaque batterie industrielle de plus de 2 kWh et chaque batterie de véhicule électrique mise sur le marché de l'UE doit disposer d'un passeport de batterie. Une question revient dans presque tous les projets : chaque passeport doit-il être signé numériquement ?
La réponse courte
Pas mot pour mot, mais en pratique, oui. Le règlement (UE) 2023/1542 relatif aux batteries n'emploie pas les termes « signature numérique » ou « cachet électronique ». Il exige en revanche que l'authenticité, la fiabilité et l'intégrité des données du passeport soient garanties, que seuls les acteurs autorisés puissent les modifier et que la fraude soit évitée. La norme européenne rédigée précisément pour cette exigence, l'EN 18246:2026, y répond avec des données signées électroniquement. Signer ou sceller chaque création et chaque mise à jour d'un passeport est le moyen le plus direct de satisfaire au règlement et de le prouver à une autorité.
Ce qu'exige le règlement relatif aux batteries
Le passeport de batterie est défini aux articles 77 et 78 et à l'annexe XIII du règlement :
- Qui est responsable. L'opérateur économique qui met la batterie sur le marché « veille à ce que les informations figurant dans le passeport de batterie soient exactes, complètes et à jour ». Il peut autoriser par écrit un autre opérateur à agir en son nom (article 77, paragraphe 4). Lorsqu'une batterie est réaffectée, remanufacturée ou devient un déchet, la responsabilité passe à l'opérateur suivant (article 77, paragraphe 7).
- Qui peut modifier les données. « Les droits d'accès, d'introduction, de modification ou de mise à jour des informations figurant dans le passeport de batterie sont limités » selon les droits d'accès définis à l'annexe XIII (article 78, point f).
- Authenticité et intégrité. « L'authentification, la fiabilité et l'intégrité des données sont garanties » (article 78, point g).
- Sécurité. Le passeport doit garantir « un niveau élevé de sécurité et de protection de la vie privée » et que « la fraude est évitée » (article 78, point h).
- Ouvert et interopérable. Les données doivent reposer sur des normes ouvertes, être lisibles par machine et interopérables avec les passeports numériques de produit prévus par le règlement sur l'écoconception des produits durables (ESPR), sans dépendance à un fournisseur (article 77, paragraphe 5, et article 78, point a).
L'ESPR, règlement (UE) 2024/1781, pose la même exigence pour tous les passeports numériques de produit à son article 11, point g, dans des termes identiques.
Où interviennent les signatures : les normes européennes DPP
Le règlement fixe l'objectif ; les normes européennes décrivent comment l'atteindre. Le CEN et le CENELEC (comité technique commun 24) ont publié en 2026 huit normes consacrées aux passeports numériques de produit.
- EN 18246:2026, « Digital product passport – Data authentication, reliability and integrity » introduit une construction de données signées électroniquement (ESDC). Les données du passeport sont encapsulées dans une signature, ou accompagnées d'une signature, qui les lie à l'identité de l'acteur qui les a créées ou modifiées. Tout lecteur du passeport peut vérifier qui a émis les données et que rien n'a été modifié depuis.
- EN 18239:2026 traite de la gestion des droits d'accès, de la sécurité des systèmes d'information et de la confidentialité des affaires : qui peut lire, créer et modifier quelles données.
- EN 18221:2026 traite du stockage, de l'archivage et de la persistance des données, y compris la conservation des versions antérieures d'un passeport.
Six des huit normes (EN 18216, EN 18219, EN 18220, EN 18221, EN 18222 et EN 18223) ont été citées au Journal officiel comme normes harmonisées au titre de l'ESPR par la décision d'exécution (UE) 2026/1736 de la Commission du 14 juillet 2026. Leur application confère une présomption de conformité pour les passeports ESPR. L'EN 18246 et l'EN 18239 n'avaient pas été citées début octobre 2026, et la décision ne fait pas référence au règlement relatif aux batteries. Les normes européennes sont d'application volontaire. Mais comme le passeport de batterie doit être pleinement interopérable avec les passeports ESPR, elles constituent aussi la référence naturelle pour les passeports de batterie.
Quels formats de signature utiliser ?
Les données du passeport sont généralement échangées en JSON. Ces formats ouverts et éprouvés permettent de lier ces données à leur émetteur :
- JAdES (JSON Advanced Electronic Signatures, ETSI TS 119 182-1) : une signature électronique avancée jointe à la charge utile JSON ou l'encapsulant.
- W3C Verifiable Credentials (Data Model 2.0, recommandation du W3C depuis mai 2025) : des déclarations signées cryptographiquement qui portent les attributs du passeport.
- Cachets électroniques et attestations électroniques d'attributs eIDAS : le cachet propre à l'entreprise, adossé à un certificat qui identifie la personne morale, au titre du règlement eIDAS (UE) n° 910/2014 tel que modifié par le règlement (UE) 2024/1183.
- Visible Digital Seals (ISO 22376) et signatures numériques pour l'identification automatique (ISO/IEC 20248, « DigSig ») : des données signées qui peuvent aussi être portées par un support de données tel qu'un code 2D.
Le format adapté dépend de la manière dont le passeport est partagé et vérifié. L'essentiel est que la signature soit ancrée dans un certificat de confiance qui identifie l'opérateur économique.
eIDAS s'applique déjà : le registre européen des DPP
Une règle est déjà contraignante. Le règlement d'exécution (UE) 2026/1778 de la Commission du 16 juillet 2026 fixe le fonctionnement du registre européen des passeports numériques de produit, et il couvre explicitement les batteries relevant de l'article 77 du règlement relatif aux batteries. Les entreprises qui enregistrent des passeports doivent prouver leur identité au moyen d'outils eIDAS. Pour une personne morale établie dans l'UE, il s'agit d'un cachet électronique qualifié ou d'une attestation électronique qualifiée d'attributs. La preuve d'enregistrement délivrée par le registre est elle-même « garantie au moyen d'un cachet électronique qualifié ».
Cette règle porte sur l'enregistrement, pas sur les données du passeport. Mais un opérateur économique qui a de toute façon besoin d'un cachet qualifié pour le registre peut utiliser la même infrastructure de confiance pour sceller les données de ses passeports.
Qui peut lire et qui peut écrire à partir du 18 février 2027
- Les informations publiques sont accessibles à tous, gratuitement et sans identification (annexe XIII, point 1 ; article 78, point b).
- Les informations à accès restreint ne sont accessibles qu'aux personnes ayant un intérêt légitime, comme les réparateurs, les remanufactureurs, les opérateurs de seconde vie et les recycleurs, ainsi qu'aux organismes notifiés, aux autorités de surveillance du marché et à la Commission, selon les données (article 77, paragraphe 2, annexe XIII, points 2 à 4). L'acte d'exécution qui précise qui a un intérêt légitime (article 77, paragraphe 9) n'avait pas été publié au moment de la rédaction. L'accès suppose une identification fiable du demandeur, et les demandes devraient être journalisées.
- La création et la modification des données du passeport sont réservées à l'opérateur économique responsable, ou à un opérateur qu'il a autorisé par écrit (article 77, paragraphe 4, et article 78, point c). Chaque création et chaque modification devrait être signée ou scellée par cet opérateur, afin d'être traçable et de ne pas pouvoir être contestée par la suite.
Ce que cela signifie pour votre passeport de batterie
- Signez ou scellez chaque création, mise à jour et changement de statut d'un passeport, pas seulement la première version.
- Utilisez un certificat qui identifie votre entreprise en tant qu'opérateur économique, par exemple un cachet électronique qualifié.
- Conservez les versions antérieures avec leurs signatures, afin que l'historique de chaque batterie puisse être vérifié.
- Rendez la signature facile à vérifier pour chaque lecteur, sans logiciel spécifique.
- Mettez en place des autorisations écrites pour tout prestataire qui crée ou met à jour des passeports en votre nom.
Comment GoodsTag s'en charge
La plateforme GoodsTag signe cryptographiquement les enregistrements de données et conserve un historique vérifiable de chaque modification, en s'appuyant sur des identifiants conformes GS1 et des formats de données ouverts. Pour vérifier si votre configuration de passeport de batterie répond à l'article 78 et aux nouvelles normes, parlez à notre équipe ou découvrez notre DPP batterie.
Sources
- Règlement (UE) 2023/1542 relatif aux batteries et aux déchets de batteries, articles 77 et 78, annexe XIII
- Règlement (UE) 2024/1781 sur l'écoconception des produits durables (ESPR), articles 9 à 13
- Décision d'exécution (UE) 2026/1736 de la Commission relative aux normes harmonisées pour les passeports numériques de produit
- Règlement d'exécution (UE) 2026/1778 de la Commission relatif au registre des passeports numériques de produit
- CEN et CENELEC : normes européennes pour le passeport numérique de produit
- ETSI TS 119 182-1, signatures numériques JAdES
- W3C Verifiable Credentials Data Model 2.0
Cet article reflète la situation juridique au 8 octobre 2026 et ne constitue pas un conseil juridique.